


Как ИБ убивает деревья и заставляет ненавидеть себя
1. Объем документации сам по себе не показывает, насколько организация защищена.
2. Пересекающиеся и иногда противоречащие друг другу требования плохо взаимодействующих между собой регуляторов создают повторную работу и отнимают время у специалистов, которые могли бы заниматься реальными рисками.
3. Требования можно выполнять так, чтобы документы опирались на действующие меры защиты и помогали работе, а не подменяли ее.
2. Пересекающиеся и иногда противоречащие друг другу требования плохо взаимодействующих между собой регуляторов создают повторную работу и отнимают время у специалистов, которые могли бы заниматься реальными рисками.
3. Требования можно выполнять так, чтобы документы опирались на действующие меры защиты и помогали работе, а не подменяли ее.
Сольное выступление
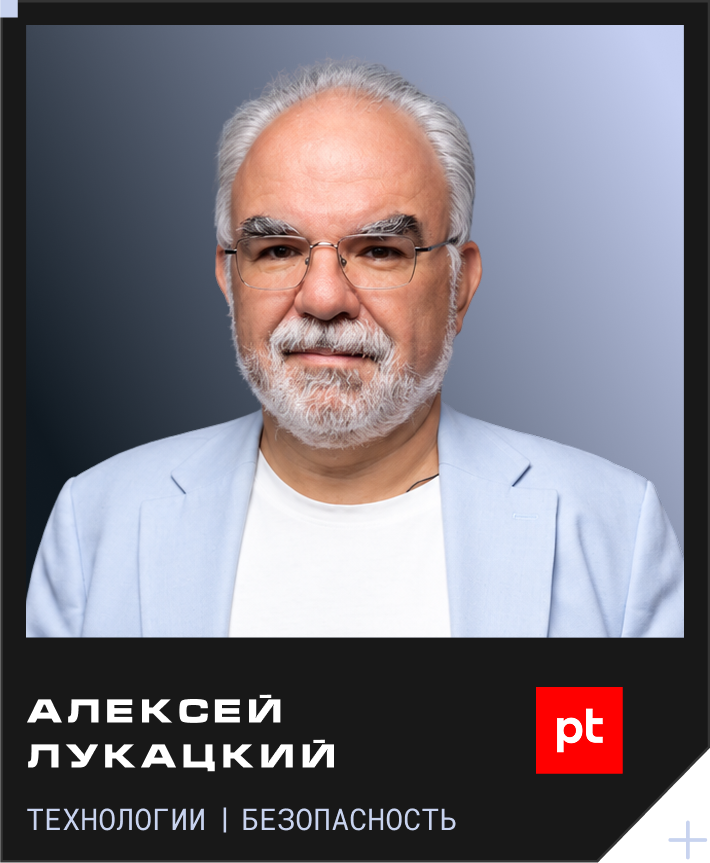
Алексей Лукацкий.
Chief Evangelist Officer компании Positive Technologies. Эксперт по кибербезопасности, бизнес-консультант и преподаватель с опытом более 30 лет.
Автор пяти книг и более 600 публикаций. Преподаёт безопасность цифровой трансформации и киберустойчивость бизнеса для руководителей. Выступает на GISEC Dubai, CyberWeek и Positive Hack Days.
Участвовал в разработке нормативных актов в сфере информационной безопасности. Помогает руководителям интегрировать безопасность в стратегию устойчивого роста компании.
Chief Evangelist Officer компании Positive Technologies. Эксперт по кибербезопасности, бизнес-консультант и преподаватель с опытом более 30 лет.
Автор пяти книг и более 600 публикаций. Преподаёт безопасность цифровой трансформации и киберустойчивость бизнеса для руководителей. Выступает на GISEC Dubai, CyberWeek и Positive Hack Days.
Участвовал в разработке нормативных актов в сфере информационной безопасности. Помогает руководителям интегрировать безопасность в стратегию устойчивого роста компании.
МОДЕРАТОР
СПИКЕРЫ
ВОПРОСЫ ДЛЯ ОБСУЖДЕНИЯ
Системы информационной безопасности должны снижать риски, но на практике специалисты все больше времени тратят на документы, отчеты и проверки. Поговорим о том, как требования разных регуляторов превращаются в параллельные бумажные процессы, почему это раздражает коллег и оставляет меньше ресурсов для защиты, а также о том, как вернуть практическую безопасность в центр работы.
О СЕССИИ
15:00
14:45
14:45–15:00
TRENDX
Кибербезопасность
19.11.2026
ВРЕМЯ
МЕСТО
НАПРАВЛЕНИЕ
ДАТА
GOVTECH


The Trends является закрытым мероприятием. Информация, содержащаяся на данном сайте, НЕ ЯВЛЯЕТСЯ РЕКЛАМОЙ цифровых валют, а равно товаров (работ, услуг) в целях обращения или организации обращения цифровых валют.

ОРГАНИЗАТОРЫ
17, 18, 19 ноября
2026 года
2026 года

© THE TRENDS 2023-2026


250+
спикеров
20+
стран
80
стендов
B2B
ПОВЕСТКА
2100
компаний
18.000
посещений
СВЯЗАТЬСЯ:
