


Кибербезопасность и информационная безопасность
Пленарная часть:
— Крупнейшие киберинциденты последних лет: что в них общего и какой вывод отрасль до сих пор не сделала?
— Как организация может допустить утечку и не понести ответственности — какие правовые и процессуальные механизмы это позволяют?
— Оборотные штрафы за утечки персональных данных (до 3 % выручки, но не более 500 млн рублей, введены с 30 мая 2025 года): изменили ли они практику и сколько реально взыскано?
— Кто платит за инцидент в итоге — компания, её подрядчик, государство или гражданин?
— Почему утечку по-прежнему выгоднее скрывать и что делает раскрытие инцидента невыгодным?
Дискуссионная часть:
— От простого пользователя до государства: где защита слабее всего и почему?
— Человеческий фактор: какая доля инцидентов связана с фишингом и невнимательностью сотрудников и почему обучение не даёт результата?
— Цепочка поставок: как отвечает компания за утечку, произошедшую у её ИТ-подрядчика или облачного провайдера?
— Контроль над собственными данными: понимает ли гражданин, где хранятся его данные и кому они доступны, и должен ли он это понимать?
— Критическая информационная инфраструктура: что показали последние годы и какие атаки государство считает приоритетной угрозой?
— Искусственный интеллект в кибербезопасности и кибербезопасность искусственного интеллекта: где предел доверия к автоматике и кто отвечает за решение ИИ-агента?
— Кадры и экономика отрасли: как оценивать эффективность вложений в безопасность и что делать с дефицитом специалистов?
— Крупнейшие киберинциденты последних лет: что в них общего и какой вывод отрасль до сих пор не сделала?
— Как организация может допустить утечку и не понести ответственности — какие правовые и процессуальные механизмы это позволяют?
— Оборотные штрафы за утечки персональных данных (до 3 % выручки, но не более 500 млн рублей, введены с 30 мая 2025 года): изменили ли они практику и сколько реально взыскано?
— Кто платит за инцидент в итоге — компания, её подрядчик, государство или гражданин?
— Почему утечку по-прежнему выгоднее скрывать и что делает раскрытие инцидента невыгодным?
Дискуссионная часть:
— От простого пользователя до государства: где защита слабее всего и почему?
— Человеческий фактор: какая доля инцидентов связана с фишингом и невнимательностью сотрудников и почему обучение не даёт результата?
— Цепочка поставок: как отвечает компания за утечку, произошедшую у её ИТ-подрядчика или облачного провайдера?
— Контроль над собственными данными: понимает ли гражданин, где хранятся его данные и кому они доступны, и должен ли он это понимать?
— Критическая информационная инфраструктура: что показали последние годы и какие атаки государство считает приоритетной угрозой?
— Искусственный интеллект в кибербезопасности и кибербезопасность искусственного интеллекта: где предел доверия к автоматике и кто отвечает за решение ИИ-агента?
— Кадры и экономика отрасли: как оценивать эффективность вложений в безопасность и что делать с дефицитом специалистов?
пленарная сессия 45 минут + дискуссии
Заявленные спикеры:
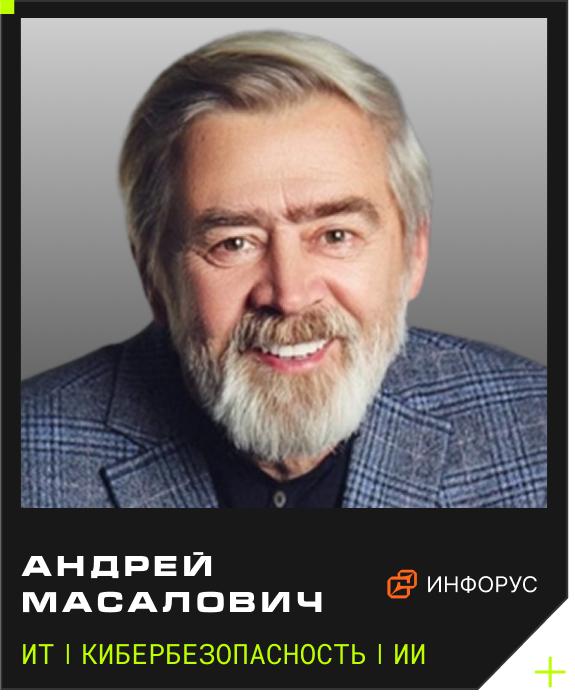
1) Андрей Масалович — эксперт по киберразведке и информационной безопасности, президент Консорциума «Инфорус».
2) Лука Сафонов — генеральный директор ООО «Киберполигон», лидер российского отделения консорциума OWASP.
3) Дмитрий Борощук — руководитель агентства BeholderIsHere Consulting, исследователь в области кибербезопасности и OSINT.
4) Антон Лопаницын — независимый исследователь информационной безопасности (bo0om).
5) Алексей Лукацкий — бизнес-консультант по информационной безопасности, Positive Technologies.
1) Андрей Масалович — эксперт по киберразведке и информационной безопасности, президент Консорциума «Инфорус».
2) Лука Сафонов — генеральный директор ООО «Киберполигон», лидер российского отделения консорциума OWASP.
3) Дмитрий Борощук — руководитель агентства BeholderIsHere Consulting, исследователь в области кибербезопасности и OSINT.
4) Антон Лопаницын — независимый исследователь информационной безопасности (bo0om).
5) Алексей Лукацкий — бизнес-консультант по информационной безопасности, Positive Technologies.
Екатерина Тьюринг — эксперт по антифроду и OSINT, руководитель агентства расследований.
МОДЕРАТОР
СПИКЕРЫ
ВОПРОСЫ ДЛЯ ОБСУЖДЕНИЯ
Цель: показать ключевые пробелы и проблемы в отрасли — от простого пользователя до корпораций и государства. Данная сессия поставит много неудобных вопросов.
Сессия выстроена как разбор реальной практики: что происходит с данными после инцидента, какая ответственность наступает и почему нарушители часто её не несут. Центральный элемент программы — пленарная сессия «Как допустить утечку и не понести ответственности — последствия крупнейших киберинцидентов»: рассматриваются правовые и процессуальные механизмы, позволяющие организации избежать последствий утечки, фактическая практика привлечения к ответственности и вопрос о том, кто в итоге платит за инцидент.
Расписание блока
14:00–14:10. Открытие сессии, постановка рамки дискуссии. Модератор — Екатерина Тьюринг.
14:10–14:55. Пленарная сессия (45 минут): «Как допустить утечку и не понести ответственности — последствия крупнейших киберинцидентов».
14:55–15:35. Дискуссия «От пользователя до государства: где защита слабее всего».
15:35–16:00. Дискуссия и выводы: «Что должны сделать государство, отрасль и гражданин» — предложения в резолюцию форума.
Сессия выстроена как разбор реальной практики: что происходит с данными после инцидента, какая ответственность наступает и почему нарушители часто её не несут. Центральный элемент программы — пленарная сессия «Как допустить утечку и не понести ответственности — последствия крупнейших киберинцидентов»: рассматриваются правовые и процессуальные механизмы, позволяющие организации избежать последствий утечки, фактическая практика привлечения к ответственности и вопрос о том, кто в итоге платит за инцидент.
Расписание блока
14:00–14:10. Открытие сессии, постановка рамки дискуссии. Модератор — Екатерина Тьюринг.
14:10–14:55. Пленарная сессия (45 минут): «Как допустить утечку и не понести ответственности — последствия крупнейших киберинцидентов».
14:55–15:35. Дискуссия «От пользователя до государства: где защита слабее всего».
15:35–16:00. Дискуссия и выводы: «Что должны сделать государство, отрасль и гражданин» — предложения в резолюцию форума.
О СЕССИИ
14:00–16:00
TRENDX
Кибербезопасность
19.11.2026
ВРЕМЯ
МЕСТО
НАПРАВЛЕНИЕ
ДАТА
GOVTECH


The Trends является закрытым мероприятием. Информация, содержащаяся на данном сайте, НЕ ЯВЛЯЕТСЯ РЕКЛАМОЙ цифровых валют, а равно товаров (работ, услуг) в целях обращения или организации обращения цифровых валют.

ОРГАНИЗАТОРЫ
17, 18, 19 ноября
2026 года
2026 года

© THE TRENDS 2023-2026


250+
спикеров
20+
стран
80
стендов
B2B
ПОВЕСТКА
2100
компаний
18.000
посещений
СВЯЗАТЬСЯ:
